Wenn KI zur Cyberfähigkeit wird
KI-Modelle entwickeln sich so schnell weiter, dass sie selbst zu einem operativen Sicherheitsfaktor werden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist darauf hin, dass KI die Cybersicherheitslage grundlegend verändert. Während Angreifer durch KI schneller analysieren, automatisieren und skalieren können, bleiben Verteidiger weiterhin an reale Betriebsgrenzen gebunden – etwa Testaufwand, Freigabeprozesse, Wartungsfenster, Herstellerabhängigkeiten sowie begrenzte personelle Kapazitäten.
Mehr als ein KI-Modell
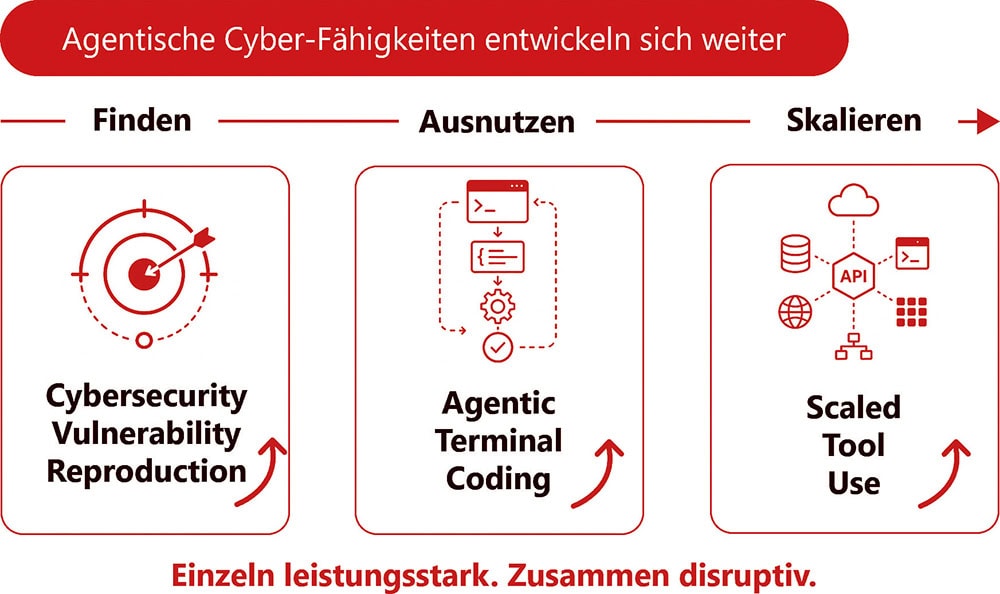
KI ist nicht mehr nur ein Werkzeug, das Sicherheitsverantwortliche unterstützt. Sie entwickelt sich zunehmend zu einer eigenständigen Cyberfähigkeit. Cyberfähigkeit bedeutet in diesem Zusammenhang nicht ein einzelnes Modell oder eine einzelne Anwendung. Gemeint ist das Zusammenspiel agentischer Fähigkeiten: Schwachstellen erkennen, Code analysieren, Exploit-Logik ableiten, Angriffswege validieren, Tools bedienen und diese Aktivitäten über große Systemlandschaften hinweg skalieren. Genau diese Kombination verändert die Dynamik der digitalen Sicherheitslage grundlegend.
Viele Unternehmen sind auf diese Entwicklung noch nicht vorbereitet. Während in Vorständen weiterhin über KI-Pilotprojekte, Proofs of Concept und einzelne Effizienzgewinne diskutiert wird, verschiebt sich die Grundlage digitaler Verteidigungsfähigkeit bereits. KI unterstützt nicht mehr nur bestehende Sicherheitsprozesse. Sie wird zu einem operativen Faktor in Cyberoperationen.
KI-Fähigkeiten verstärken sich
Kritisch ist dabei nicht das einzelne Modell, sondern die Verkettung mehrerer Fähigkeiten, die sich gegenseitig verstärken. KI-Systeme können technische Aufgaben zunehmend in zusammenhängende Abläufe überführen: von der Analyse über die Validierung bis zur skalierbaren Anwendung auf komplexe IT-Landschaften. Dadurch verändern sich Tempo, Reichweite und Wiederholbarkeit von Angriff und Verteidigung.
Das verkürzt das Zeitfenster zwischen dem Bekanntwerden einer Schwachstelle und ihrer möglichen Ausnutzung erheblich. Wochen werden zu Tagen, Tage zu Stunden. Für Unternehmen stellt sich damit nicht mehr nur die Frage: „Sind wir sicher?“ Die entscheidende Frage lautet vielmehr: „Können wir schnell genug reagieren, wenn KI die Geschwindigkeit des Angriffs bestimmt?“
Diese Entwicklung verändert die Logik der Cybersicherheit grundlegend. In der Vergangenheit ging es häufig darum, bessere Tools einzuführen, mehr Expertinnen und Experten einzustellen und bestehende Prozesse zu optimieren. Diese Logik reicht heute nicht mehr aus. Wenn Angriffe und Verteidigung mit Maschinengeschwindigkeit vorbereitet, priorisiert und teilweise automatisiert werden, können klassische Planungs- und Entscheidungszyklen zum strukturellen Nachteil werden.
Wer weiterhin auf manuelle Sichtung, sequenzielle Ticket-Priorisierung und lange Eskalationsketten setzt, verliert genau dort Zeit, wo Geschwindigkeit zur entscheidenden Sicherheitsressource wird.
Neue strategische Abhängigkeiten
Hinzu kommt eine neue Form strategischer Abhängigkeit. Wer seine Verteidigungsfähigkeit auf wenige Modelle oder Anbieter stützt, koppelt die eigene Abwehr an Faktoren außerhalb der eigenen Kontrolle: Modellzugang, Nutzungsbedingungen, geopolitische Entscheidungen, Exportkontrollen und Anbieterstrategien. Wird der Zugang zu zentralen Modellen eingeschränkt, sinkt unmittelbar die Fähigkeit, Schwachstellen zu analysieren, Angriffe zu simulieren oder Vorfälle schnell zu bewerten. Dieses Risiko lässt sich nicht allein durch höhere Sicherheitsbudgets kompensieren.
Die vergangenen Wochen zeigen: Diese Entwicklung ist keine ferne Zukunft mehr. Anbieter geben cyberfähige Frontier-Modelle wie GPT-5.5-Cyber gezielt für verifizierte Verteidiger frei. Microsoft präsentiert mit MDASH eine Lösung, bei der mehrere spezialisierte KI-Agenten zusammenarbeiten, um Schwachstellen über große Codebasen hinweg automatisiert zu finden, zu validieren und ihre Ausnutzbarkeit nachzuweisen. Gleichzeitig reagieren Staaten mit Exportkontrollen auf diese neuen cyberrelevanten KI-Fähigkeiten. Der entscheidende Punkt ist: Die Fähigkeit, leistungsfähige Frontier-Modelle gezielt einzusetzen und mit bestehenden Sicherheitsprozessen zu verbinden, wird selbst zu einer kritischen Cyberfähigkeit. Damit wird die Abhängigkeit von Modellzugang, Anbieterstrategien und regulatorischen Rahmenbedingungen zu einem strategischen Risikofaktor für Unternehmen.
Genau hier liegt die eigentliche Managementaufgabe. Cybersecurity wird im Zeitalter agentischer KI nicht nur technischer, sondern auch strategischer. Es geht nicht darum, KI wahllos überall einzuführen. Unternehmen müssen ihre Verteidigungsfähigkeit so aufbauen, dass sie auch unter neuen Abhängigkeiten, höheren Geschwindigkeiten und steigenden Befundmengen handlungsfähig bleibt.
Drei grundlegende Veränderungen
Es braucht drei grundlegende Veränderungen:
Erstens darf Verteidigung nicht von einem einzelnen Modell abhängen – Unternehmen benötigen modellunabhängige Sicherheitsarchitekturen, Multi-Vendor-Strategien und klare Fallback-Optionen. Wenn ein Unternehmen morgen den Zugang zu einem führenden Modell verliert, darf es nicht gleichzeitig die Fähigkeit verlieren, Schwachstellen zu analysieren, Angriffe zu simulieren oder Vorfälle zu bewerten.
Resilienz entsteht nicht durch das beste Einzelmodell, sondern durch ein belastbares Ökosystem. Entscheidend ist, dass Unternehmen unterschiedliche Modelle, Anbieter und Sicherheitswerkzeuge so kombinieren können, dass zentrale Verteidigungsprozesse auch bei eingeschränkter Verfügbarkeit einzelner KI-Fähigkeiten handlungsfähig bleiben.
Zweitens müssen Reaktionsprozesse auf KI-Geschwindigkeit ausgelegt werden: Viele Security-Organisationen sind heute noch für die Bearbeitungsgeschwindigkeit von Menschen konzipiert. Das wird nicht ausreichen. Unternehmen müssen verstehen, an welchen Stellen ihre Response-Prozesse zu langsam sind, welche Entscheidungen automatisiert vorbereitet werden können und wo weiterhin zwingend eine menschliche Freigabe notwendig bleibt.
Ein AI Response Readiness Assessment kann genau diese Lücken sichtbar machen. Es zeigt, wo manuelle Übergaben, unklare Verantwortlichkeiten, fragmentierte Informationen oder lange Freigabeprozesse die Reaktionsfähigkeit verlangsamen. Eine Response-Automation-Roadmap übersetzt diese Erkenntnisse anschließend in konkrete Maßnahmen – von automatisierter Befundaggregation über risikobasierte Priorisierung bis hin zu vorbereiteten Entscheidungsvorlagen für kritische Sicherheitsereignisse.
Drittens müssen Unternehmen ihre Exposition über das gesamte Ökosystem hinweg verstehen – die relevante Angriffsfläche endet nicht an der eigenen Firmengrenze. Häufig sind Lieferanten, Drittkomponenten, Cloud-Services, Legacy-Systeme und externe Schnittstellen die eigentlichen Schwachstellen im System. Wenn KI-Agenten diese Zusammenhänge schneller erkennen als die eigene Organisation, entsteht ein gefährliches Ungleichgewicht.
Eine Enterprise Exposure Map und ein AI Security Governance Framework schaffen hier Transparenz, Priorisierung und Steuerbarkeit. Sie helfen Unternehmen zu verstehen, welche Systeme, Abhängigkeiten und Schnittstellen besonders kritisch sind, wie KI in Sicherheitsprozessen eingesetzt werden darf und welche Governance notwendig ist, um Risiken über das gesamte digitale Ökosystem hinweg zu steuern.
Mehr als ein weiteres Tool
Die gute Nachricht ist: Künstliche Intelligenz kann das Gleichgewicht zugunsten der Verteidigung verschieben – allerdings nur für Unternehmen, die jetzt die entsprechenden Voraussetzungen schaffen. Wer KI lediglich als weiteres Tool im Security-Stack betrachtet, greift zu kurz. Entscheidend ist nicht die Einführung einzelner Funktionen, sondern der Umbau der Verteidigungsfähigkeit: weg von manueller Reaktion, hin zu intelligenter Priorisierung, automatisierter Vorbereitung und strategischer Resilienz gegenüber Modell- und Anbieterabhängigkeiten. Es geht nicht um Aktionismus, sondern um Handlungsfähigkeit. Unternehmen müssen jetzt verstehen, von welchen Modellen und Anbietern ihre Verteidigung abhängig ist, wo ihre Reaktionsprozesse zu langsam sind und wo ihnen Transparenz über die eigene Exposition fehlt.
Wer diese Fragen frühzeitig beantwortet, kann agentische künstliche Intelligenz nicht nur als Risiko bewerten, sondern gezielt nutzen, um die eigene Verteidigungsfähigkeit zu stärken. Die zentrale Herausforderung der kommenden Jahre wird daher nicht nur sein, ob Unternehmen KI in der Cybersicherheit einsetzen. Entscheidend wird sein, ob sie ihre Verteidigung so aufstellen, dass sie mit der Geschwindigkeit, Skalierung und Abhängigkeit einer KI-geprägten Cyberrealität umgehen können.
Zum Partnereintrag:
 DE
 EN
 ES
 FR