Quand l'IA devient une compétence en cybersécurité
Les modèles d’IA évoluent si rapidement qu’ils deviennent eux-mêmes un facteur de sécurité opérationnel. L’Office fédéral allemand de la sécurité informatique (BSI) souligne que l’IA modifie fondamentalement le paysage de la cybersécurité. Alors que l’IA permet aux attaquants d’analyser, d’automatiser et de se développer plus rapidement, les défenseurs restent soumis à des contraintes opérationnelles réelles, telles que l’effort de test, les processus de validation, les fenêtres de maintenance, les dépendances vis-à-vis des fabricants ainsi que des capacités en personnel limitées.
Plus qu'un simple modèle d'IA
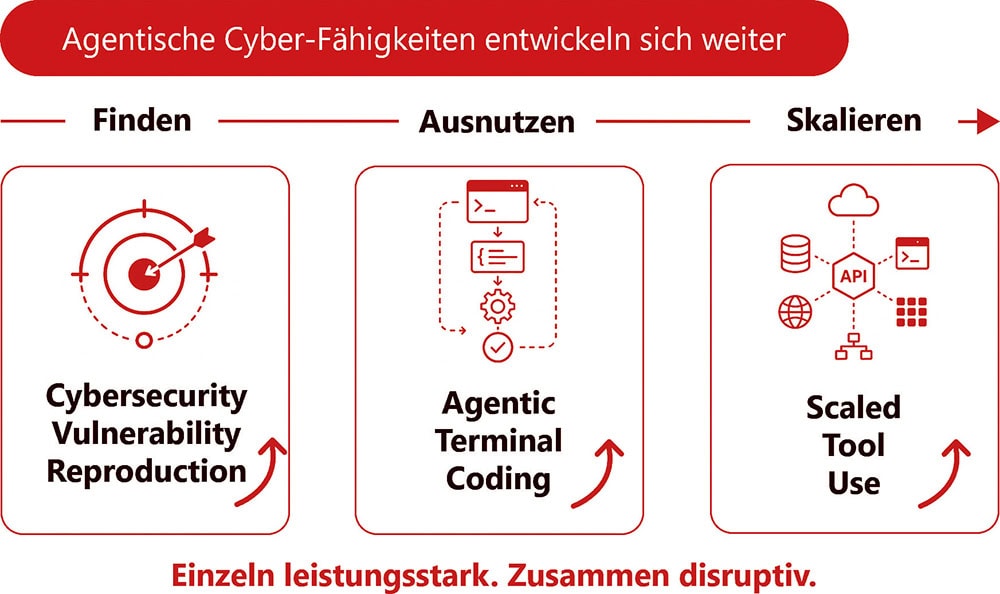
L'IA n'est plus seulement un outil au service des responsables de la sécurité. Elle s'impose de plus en plus comme une cybercapacité à part entière. Dans ce contexte, le terme « cybercapacité » ne désigne pas un modèle ou une application isolée. Il s’agit plutôt de l’interaction entre différentes capacités : détecter les vulnérabilités, analyser le code, déduire la logique des exploits, valider les vecteurs d’attaque, utiliser des outils et faire évoluer ces activités à l’échelle de vastes environnements système. C’est précisément cette combinaison qui modifie fondamentalement la dynamique du paysage de la sécurité numérique.
De nombreuses entreprises ne sont pas encore préparées à cette évolution. Alors que les conseils d'administration continuent de débattre de projets pilotes d'IA, de preuves de concept et de gains d'efficacité ponctuels, les fondements de la capacité de défense numérique sont déjà en train d'évoluer. L'IA ne se contente plus de soutenir les processus de sécurité existants. Elle devient un facteur opérationnel à part entière dans les cyberopérations.
Les capacités de l'IA ne cessent de s'améliorer
Ce n'est pas le modèle en lui-même qui est déterminant, mais l'enchaînement de plusieurs capacités qui se renforcent mutuellement. Les systèmes d’IA sont de plus en plus capables d’intégrer des tâches techniques dans des processus cohérents : de l’analyse à la validation, en passant par une application évolutive à des environnements informatiques complexes. Cela modifie la rapidité, la portée et la reproductibilité des attaques et des défenses.
Cela réduit considérablement le délai entre la découverte d'une faille et son exploitation potentielle. Les semaines se transforment en jours, les jours en heures. Pour les entreprises, la question n’est donc plus seulement : „ Sommes-nous en sécurité ? “ La question cruciale est plutôt : „ Pouvons-nous réagir assez rapidement lorsque l’IA détermine la vitesse de l’attaque ? “
Cette évolution bouleverse fondamentalement la logique de la cybersécurité. Par le passé, il s'agissait souvent de mettre en place de meilleurs outils, de recruter davantage d'experts et d'optimiser les processus existants. Cette logique ne suffit plus aujourd'hui. Lorsque les attaques et les défenses sont préparées, hiérarchisées et partiellement automatisées à la vitesse de la machine, les cycles classiques de planification et de prise de décision peuvent devenir un handicap structurel.
Ceux qui continuent de miser sur l'examen manuel, la hiérarchisation séquentielle des tickets et les longues chaînes d'escalade perdent du temps précisément là où la rapidité devient une ressource essentielle en matière de sécurité.
Nouvelles dépendances stratégiques
À cela s’ajoute une nouvelle forme de dépendance stratégique. Quiconque fonde sa capacité de défense sur un nombre restreint de modèles ou de fournisseurs soumet sa propre défense à des facteurs échappant à son contrôle : accès aux modèles, conditions d’utilisation, décisions géopolitiques, contrôles à l’exportation et stratégies des fournisseurs. Si l’accès à des modèles essentiels est restreint, la capacité à analyser les vulnérabilités, à simuler des attaques ou à évaluer rapidement les incidents diminue immédiatement. Ce risque ne peut être compensé uniquement par des budgets de sécurité plus élevés.
Les dernières semaines le montrent : cette évolution n'est plus une perspective lointaine. Les fournisseurs mettent délibérément à la disposition des défenseurs certifiés des modèles « cyber-capables » de pointe, tels que GPT-5.5-Cyber. Avec MDASH, Microsoft présente une solution dans laquelle plusieurs agents IA spécialisés collaborent pour détecter et valider automatiquement les vulnérabilités au sein de vastes bases de code, et pour démontrer qu’elles peuvent être exploitées. Parallèlement, les États réagissent à ces nouvelles capacités d’IA liées à la cybersécurité en mettant en place des contrôles à l’exportation. Le point essentiel est le suivant : la capacité à déployer de manière ciblée des modèles « Frontier » performants et à les intégrer aux processus de sécurité existants devient elle-même une capacité cybercruciale. La dépendance vis-à-vis de l’accès aux modèles, des stratégies des fournisseurs et des cadres réglementaires devient ainsi un facteur de risque stratégique pour les entreprises.
C'est précisément là que réside la véritable mission de gestion. À l'ère de l'IA agentielle, la cybersécurité prend une dimension non seulement technique, mais aussi stratégique. Il ne s'agit pas de déployer l'IA n'importe où et sans discernement. Les entreprises doivent renforcer leurs capacités de défense de manière à rester opérationnelles même face à de nouvelles dépendances, à des rythmes plus soutenus et à un volume croissant de données à analyser.
Trois changements fondamentaux
Trois changements fondamentaux s'imposent :
Premièrement, la défense ne doit pas dépendre d’un seul modèle : les entreprises ont besoin d’architectures de sécurité indépendantes de tout modèle, de stratégies multi-fournisseurs et d’options de repli claires. Si une entreprise venait à perdre demain l'accès à un modèle de référence, elle ne doit pas pour autant perdre la capacité d'analyser les vulnérabilités, de simuler des attaques ou d'évaluer les incidents.
La résilience ne résulte pas du meilleur modèle pris isolément, mais d’un écosystème robuste. Il est essentiel que les entreprises puissent combiner différents modèles, fournisseurs et outils de sécurité de manière à ce que les processus de défense clés restent opérationnels même en cas de disponibilité limitée de certaines capacités d’IA.
Deuxièmement, les processus de réaction doivent être adaptés à la vitesse de l'IA : aujourd'hui encore, de nombreuses structures de sécurité sont conçues pour le rythme de traitement humain. Cela ne suffira pas. Les entreprises doivent identifier les points où leurs processus d'intervention sont trop lents, déterminer quelles décisions peuvent être préparées de manière automatisée et repérer les cas où une validation humaine reste absolument nécessaire.
Une évaluation de l'état de préparation à la réponse aux menaces (AI Response Readiness Assessment) permet justement de mettre en évidence ces lacunes. Elle montre où les transferts manuels, le manque de clarté des responsabilités, la fragmentation des informations ou la lenteur des processus de validation ralentissent la capacité de réaction. Une feuille de route pour l’automatisation des interventions traduit ensuite ces conclusions en mesures concrètes : de l’agrégation automatisée des résultats à la hiérarchisation basée sur les risques, en passant par des modèles de décision prédéfinis pour les incidents de sécurité critiques.
Troisièmement, les entreprises doivent comprendre leur exposition à l'échelle de l'ensemble de l'écosystème : la surface d'attaque concernée ne s'arrête pas aux limites de leur propre entreprise. Souvent, ce sont les fournisseurs, les composants tiers, les services cloud, les systèmes hérités et les interfaces externes qui constituent les véritables points faibles du système. Lorsque les agents d’IA identifient ces interdépendances plus rapidement que l’organisation elle-même, il en résulte un dangereux déséquilibre.
Une « Enterprise Exposure Map » et un cadre de gouvernance de la sécurité de l’IA apportent ici transparence, hiérarchisation des priorités et maîtrise. Ils aident les entreprises à comprendre quels systèmes, dépendances et interfaces sont particulièrement critiques, comment l’IA peut être utilisée dans les processus de sécurité et quelle gouvernance est nécessaire pour gérer les risques à l’échelle de l’ensemble de l’écosystème numérique.
Plus qu'un simple outil
La bonne nouvelle, c’est que l’intelligence artificielle peut faire pencher la balance en faveur de la défense – mais uniquement pour les entreprises qui mettent dès maintenant en place les conditions nécessaires. Considérer l’IA comme un simple outil supplémentaire dans la pile de sécurité, c’est voir trop petit. Ce qui est déterminant, ce n’est pas la mise en place de fonctionnalités isolées, mais la refonte des capacités de défense : il faut passer d’une réaction manuelle à une hiérarchisation intelligente, à une préparation automatisée et à une résilience stratégique face aux dépendances vis-à-vis des modèles et des fournisseurs. Il ne s’agit pas d’agir dans l’urgence, mais de se doter d’une capacité d’action. Les entreprises doivent désormais comprendre de quels modèles et fournisseurs dépendent leurs défenses, où leurs processus de réaction sont trop lents et où elles manquent de visibilité sur leur propre exposition aux risques.
Celles qui apporteront des réponses à ces questions suffisamment tôt pourront non seulement ne pas considérer l’intelligence artificielle agentique comme un risque, mais aussi l’utiliser de manière ciblée pour renforcer leurs propres capacités de défense. Le défi central des années à venir ne consistera donc pas seulement à savoir si les entreprises déploient l’IA dans le domaine de la cybersécurité. Ce qui sera déterminant, c’est de savoir si elles mettront en place leurs défenses de manière à pouvoir faire face à la vitesse, à l’ampleur et à la dépendance d’une cyberréalité façonnée par l’IA.
Vers l'inscription du partenaire :
 DE
 EN
 ES
 FR