Nvidia und SAP: Der kontrollierte KI-Agent
Thomas Pfiester, Head of Customer Engagement und Adoption sowie Mitglied des Extended Board der SAP, stand auf der Bühne des DSAG-Jahreskongresses 2026 in Köln. Am Dienstag, 6. Oktober, skizziert er in seiner Keynote die SAP-Vision des Autonomous Enterprise und zeigt den pragmatischen Weg dorthin: Cloud als Fundament und KI als Motor für messbare Geschäftsergebnisse. Im Anschluss fragte das E3-Magazin: Wie hält ein SAP-Bestandskunde die KI-Agenten unter Kontrolle? Thomas Pfiester verwies auf eine Kooperation mit Nvidia, ohne jedoch darauf näher einzugehen. Eine Stellungnahme von Andre Lamego, Senior Vice President and Chief Product Officer für die SAP Business AI Platform Fabric, erhellt den technischen Hintergrund. Das E3-Magazin hat den Kommentar von Andre Lamego zusammengefasst und ergänzt.
Neben der Ankündigung der Nvidia Open Agent Safety Platform und der breiten Verfügbarkeit von Nvidia OpenShell vertiefen die beiden Technologiekonzerne SAP und Nvidia ihre Kooperation, um autonome KI-Agenten in Unternehmen von Grund auf sicherer, besser steuerbar und lückenlos auditierbar zu gestalten. Wie bereits auf der Kundenkonferenz SAP Sapphire angekündigt wurde, soll die quelloffene, sichere Laufzeitumgebung OpenShell tief in die neu konsolidierte SAP Business AI Platform (BAIP) eingebettet werden.
Enterprise-Grade
Die Allianz von SAP und Nvidia ist weit mehr als eine bloße Produktintegration; sie spiegelt das gemeinsame Bestreben wider, den Begriff „Enterprise-Grade“ für autonome KI-Systeme verbindlich zu definieren. Im Rahmen der Co-Entwicklung tragen SAP-Ingenieure direkt zur Nvidia-OpenShell-Codebasis bei. Während die KI-zentrierte Entwicklungsumgebung Joule Studio einen vollständigen Ausführungs- und Governance-Stack für Unternehmens-Agenten bereitstellt, übernimmt OpenShell von Nvidia die sichere Bereitstellung und Ausführung mit klaren Sicherheitsgrenzen.
„Wir bauen die Zusammenarbeit mit Nvidia aus, sodass
KI-Agenten sicherer, besser steuerbar und leichter zu prüfen sind.”
Andre Lamego,
Senior Vice President,
Chief Product Officer für die SAP Business AI Platform Fabric,
SAP
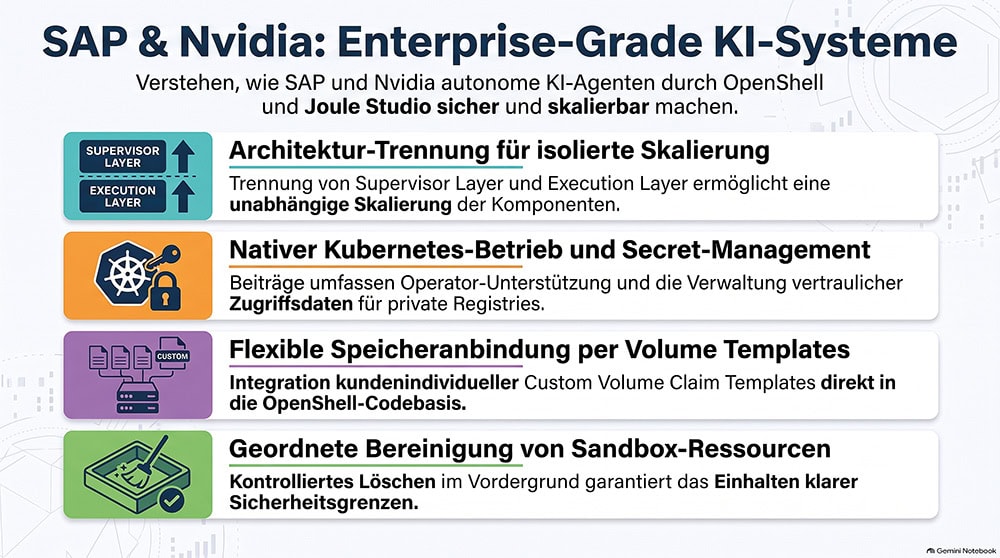
Die Entwicklungsarbeit der SAP konzentriert sich dabei auf vier konkrete Kernbereiche des Nvidia-OpenShell-Projekts. Auf der Ebene der Plattformarchitektur hat SAP die Zerlegung der Laufzeitumgebung in unabhängig voneinander bereitstellbare Komponenten vorangetrieben, indem die Aufsichtsinstanz (Supervisor Layer) von der eigentlichen Agenten-Ausführungsschicht (Execution Layer) getrennt wurde, um eine isolierte Skalierung zu ermöglichen. Für den nativen Kubernetes-Betrieb umfassen die Beiträge die Operator-Unterstützung, das Management vertraulicher Zugriffsdaten (Image Pull Secrets) für private Container-Registries, kundenindividuelle Speicheranforderungen (Custom Volume Claim Templates) sowie das geordnete Löschen von Sandbox-Ressourcen im Vordergrund.
Darüber hinaus arbeitet SAP daran, den ökologischen und technischen Fußabdruck des Gateway-Container-Images zu minimieren, die Treiberunterstützung für heterogene Recheninfrastrukturen zu erweitern sowie die Überwachung der Supervisor-Betriebsbereitschaft und eine strukturierte Protokollierung nach etablierten Observability-Standards zu verankern. Auf der Governance-Ebene fungiert die Laufzeitumgebung von Joule Studio als oberste Kontrollinstanz.
Bevor eine Anfrage die eigentliche Ausführungsschicht erreicht, prüft Joule Studio die betriebswirtschaftlichen Autorisierungen, rollenbasierten Richtlinien und den jeweiligen Prozesskontext. Nvidia OpenShell ergänzt dies durch eine isolierte Laufzeit-Sandbox, die präzise regelt, was ein Agent sehen und tun darf und wohin Inferenzdaten fließen. Flankiert wird diese Kooperation durch das Ziel, FedRAMP- und FIPS-Zertifizierungen für regulierte Branchen zu erreichen, sowie durch das Engagement in der neu gegründeten Open Secure AI Alliance. Überdies stellt SAP seinen Kunden und Partnern die Laufzeitumgebung von Joule Studio bis Ende Oktober 2026 kostenfrei zur Verfügung.
Dass SAP die Joule Studio Runtime bis Ende Oktober 2026 gebührenfrei bereitstellte, zeigt sich bei genauerem Hinsehen als ein klassisches Anfütterungsangebot der Softwareindustrie. Bestandskunden erliegen einer kostspieligen Illusion, wenn sie glauben, dass die Nutzung autonomer Agenten dauerhaft kostenfrei bleibt. Nach Ablauf dieser Gnadenfrist greift im Hintergrund unerbittlich das verbrauchsbasierte Abrechnungssystem über verbrauchsabhängige AI Units, BTP Capacity Units und KI-Token-Preise. Wie fundierte Analysen der SAP-Community belegen, führt dieses Modell einer Vorausbezahlung mit Verfallsdatum dazu, dass ungenutzte BTP-Credits am Jahresende ersatzlos verstreichen, während unkontrollierte Lastspitzen im produktiven Betrieb sofort zu unrabattierten Listenpreisen nachberechnet werden. Das scheinbare Geschenk einer kostenlosen Testphase bis Ende Oktober 2026 legte somit lediglich das Fundament für künftige, wiederkehrende Mautgebühren im BTP Cockpit.
Besonders hinterfragenswert erscheint die von SAP gepriesene Offenheit im Lichte der im April 2026 erlassenen Version vier der SAP API Policy. Während SAP und Nvidia das quelloffene OpenShell-Projekt als Meilenstein für die KI-Sicherheit preisen, errichtet SAP im Paragrafen 2.2.2 der API Policy eine strikte digitale Zollschranke. Der direkte, unlizenzierte Massendatenabzug durch KI-Agenten von Drittanbieter-Plattformen wird unter dem Vorwand von Stabilitäts- und Sicherheitsbedenken drastisch reglementiert. SAP-Bestandskunden werden dadurch gezwungen, ihre Datenströme ausschließlich über die kostenintensiven Pfade der Business Technology Cloud (SAP BTP) und der Business Data Cloud (SAP BDC) zu schleusen. Vertreter des europäischen Cloud-Verbands CISPE und der Anwendervereinigung DSAG werten diese Praxis als kartellrechtlich bedenklichen Versuch, einen geschlossenen Markt zu erzwingen und die KI-Einheiten um rund 15 Prozent zu verteuern.
Sandboxing und EU AI Act
Auch technisch schützt die beste Sandboxing-Lösung den SAP-Bestandskunden keineswegs vor der eigenen rechtlichen Verantwortung. Unter den strengen Vorgaben des europäischen EU AI Acts trägt für halluzinierende oder fehlerhafte Transaktionen im produktiven ERP-Hauptbuch in letzter Instanz ausnahmslos der Betreiber selbst die volle Haftung.
Da stochastisch arbeitende Sprachmodelle im Kern unvorhersehbar bleiben, reichen rein technische Sicherheitsgrenzen auf Container-Ebene nicht aus. Für den verantwortungsvollen SAP-Bestandskunden lautet die Konsequenz aus dieser Analyse: Die Verprobung nachhaltiger Sicherheitskonzepte ist unumgänglich sowie die gewissenhafte Evaluierung von Nvidia OpenShell und SAP Joule Studio. Für die SAP-Community sind demnach offene Schnittstellenstandards wie das Model Context Protocol (MCP) unumgänglich, um die digitale Souveränität zu bewahren und den schleichenden Lock-in in proprietäre BTP-Gebührenmodelle wirksam zu verhindern. (pmf)
 Deutsch
 English
 Español
 Français