Nvidia et SAP : l'agent IA contrôlé
Thomas Pfiester, responsable de l'engagement client et de l'adoption, ainsi que membre du conseil d'administration élargi de SAP, est monté sur scène lors du congrès annuel 2026 de la DSAG à Cologne. Le mardi 6 octobre, dans son discours d’ouverture, il a présenté la vision de SAP concernant l’« entreprise autonome » et a tracé la voie pragmatique pour y parvenir : le cloud comme fondement et l’IA comme moteur de résultats commerciaux mesurables. À l’issue de son intervention, le magazine E3 a posé la question suivante : comment un client SAP existant peut-il garder le contrôle sur les agents IA ? Thomas Pfiester a évoqué une collaboration avec Nvidia, sans toutefois entrer dans les détails. Une déclaration d’André Lamego, vice-président senior et directeur des produits pour la SAP Business AI Platform Fabric, apporte des éclaircissements sur le contexte technique. Le magazine E3 a résumé et complété les propos d’André Lamego.
Outre l'annonce de la plateforme Nvidia Open Agent Safety et la mise à disposition à grande échelle de Nvidia OpenShell, les deux groupes technologiques SAP et Nvidia renforcent leur coopération afin de rendre les agents IA autonomes utilisés en entreprise plus sûrs, plus faciles à contrôler et entièrement vérifiables dès leur conception. Comme cela avait déjà été annoncé lors de la conférence clients SAP Sapphire, l’environnement d’exécution open source et sécurisé OpenShell doit être profondément intégré à la nouvelle plateforme consolidée SAP Business AI Platform (BAIP).
De niveau entreprise
L'alliance entre SAP et Nvidia va bien au-delà d'une simple intégration de produits ; elle reflète la volonté commune de définir de manière contraignante la notion d„“ entreprise » pour les systèmes d'IA autonomes. Dans le cadre de ce développement conjoint, les ingénieurs de SAP contribuent directement à la base de code de Nvidia OpenShell. Alors que l’environnement de développement centré sur l’IA, Joule Studio, fournit une pile complète d’exécution et de gouvernance pour les agents d’entreprise, OpenShell de Nvidia assure le déploiement et l’exécution sécurisés avec des limites de sécurité clairement définies.
„ Nous renforçons notre collaboration avec Nvidia afin que… »
” Les agents IA sont plus sûrs, plus faciles à contrôler et plus simples à vérifier. »
André Lamego,
Vice-président senior,
Directeur des produits pour la plateforme SAP Business AI Fabric,
SAP
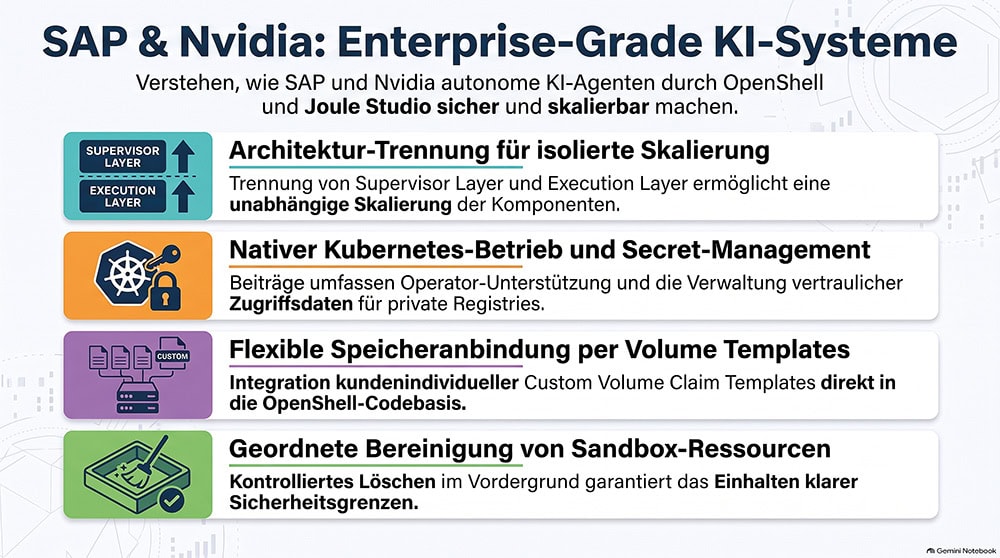
Les travaux de développement de SAP se concentrent ici sur quatre domaines clés spécifiques du projet Nvidia OpenShell. Au niveau de l’architecture de la plateforme, SAP a fait progresser la décomposition de l’environnement d’exécution en composants pouvant être déployés indépendamment les uns des autres, en séparant la couche de supervision (Supervisor Layer) de la couche d’exécution des agents (Execution Layer) afin de permettre une évolutivité isolée. Pour le fonctionnement natif sur Kubernetes, les contributions portent principalement sur la prise en charge des opérateurs, la gestion des données d’accès confidentielles (Image Pull Secrets) pour les registres de conteneurs privés, les exigences de stockage spécifiques aux clients (modèles de revendication de volume personnalisés) ainsi que la suppression ordonnée des ressources de sandbox.
Par ailleurs, SAP s'efforce de réduire au minimum l'empreinte écologique et technique de l'image du conteneur Gateway, d'étendre la prise en charge des pilotes pour les infrastructures informatiques hétérogènes, ainsi que d'intégrer la surveillance de la disponibilité opérationnelle du superviseur et une journalisation structurée conforme aux normes d'observabilité établies. Au niveau de la gouvernance, l'environnement d'exécution de Joule Studio fait office d'instance de contrôle suprême.
Avant qu'une requête n'atteigne la couche d'exécution proprement dite, Joule Studio vérifie les autorisations métier, les politiques basées sur les rôles et le contexte de processus correspondant. Nvidia OpenShell complète ce dispositif par un bac à sable d’exécution isolé qui contrôle avec précision ce qu’un agent est autorisé à voir et à faire, ainsi que la destination des données d’inférence. Cette coopération s’accompagne de l’objectif d’obtenir les certifications FedRAMP et FIPS pour les secteurs réglementés, ainsi que d’un engagement au sein de la toute nouvelle Open Secure AI Alliance. De plus, SAP met gratuitement à la disposition de ses clients et partenaires l’environnement d’exécution de Joule Studio jusqu’à fin octobre 2026.
À y regarder de plus près, le fait que SAP ait mis gratuitement à disposition le Joule Studio Runtime jusqu'à fin octobre 2026 s'avère être une offre d'appât classique de l'industrie du logiciel. Les clients existants se bercent d'une illusion coûteuse s'ils croient que l'utilisation d'agents autonomes restera gratuite à long terme. À l’expiration de ce délai de grâce, le système de facturation à l’usage s’applique inexorablement en arrière-plan, via des AI Units, des BTP Capacity Units et des tarifs de jetons d’IA dépendant de la consommation. Comme le démontrent des analyses approfondies de la communauté SAP, ce modèle de prépaiement assorti d’une date d’expiration a pour conséquence que les crédits BTP inutilisés expirent sans compensation à la fin de l’année, tandis que les pics de charge incontrôlés en production sont immédiatement facturés aux prix catalogue sans remise. Ce qui semblait être un cadeau, à savoir une période d’essai gratuite jusqu’à fin octobre 2026, n’a donc fait que jeter les bases de futurs péages récurrents dans le BTP Cockpit.
L'ouverture vantée par SAP semble particulièrement discutable à la lumière de la version 4 de la politique relative aux API SAP, adoptée en avril 2026. Alors que SAP et Nvidia vantent le projet open source OpenShell comme une avancée majeure pour la sécurité de l’IA, SAP érige, au paragraphe 2.2.2 de sa politique relative aux API, une barrière douanière numérique stricte. L'extraction directe et sans licence de données de masse par des agents d'IA provenant de plateformes tierces est strictement réglementée sous prétexte de préoccupations liées à la stabilité et à la sécurité. Les clients existants de SAP sont ainsi contraints de faire transiter leurs flux de données exclusivement par les canaux coûteux du Business Technology Cloud (SAP BTP) et du Business Data Cloud (SAP BDC). Les représentants de l’association européenne du cloud CISPE et de l’association d’utilisateurs DSAG considèrent cette pratique comme une tentative, susceptible d’enfreindre le droit de la concurrence, d’imposer un marché fermé et de renchérir les unités d’IA d’environ 15 %.
Le « sandboxing » et la loi européenne sur l'IA
Même sur le plan technique, la meilleure solution de sandboxing ne protège en aucun cas les clients SAP existants contre leur propre responsabilité juridique. En vertu des dispositions strictes de la loi européenne sur l’IA (EU AI Act), c’est l’opérateur lui-même qui assume en dernier ressort, sans exception, l’entière responsabilité des transactions erronées ou fantômes dans le grand livre ERP de production.
Les modèles linguistiques stochastiques restant imprévisibles par nature, les mesures de sécurité purement techniques au niveau des conteneurs ne suffisent pas. Pour les clients SAP existants soucieux de leurs responsabilités, la conclusion qui se dégage de cette analyse est la suivante : il est indispensable de tester des concepts de sécurité durables et d’évaluer minutieusement Nvidia OpenShell et SAP Joule Studio. Pour la communauté SAP, des normes d’interfaces ouvertes telles que le Model Context Protocol (MCP) sont donc indispensables pour préserver la souveraineté numérique et empêcher efficacement le verrouillage progressif dans des modèles tarifaires BTP propriétaires. (pmf)
 Deutsch
 English
 Español
 Français