Cuando la IA se convierte en una capacidad cibernética
Los modelos de IA evolucionan tan rápidamente que se están convirtiendo ellos mismos en un factor de seguridad operativo. La Oficina Federal de Seguridad en la Tecnología de la Información (BSI) señala que la IA está transformando de forma radical el panorama de la ciberseguridad. Mientras que los atacantes pueden analizar, automatizar y ampliar sus operaciones más rápidamente gracias a la IA, los defensores siguen estando sujetos a limitaciones operativas reales, como el esfuerzo que supone realizar pruebas, los procesos de aprobación, las ventanas de mantenimiento, la dependencia de los fabricantes y las capacidades limitadas de personal.
Más que un modelo de IA
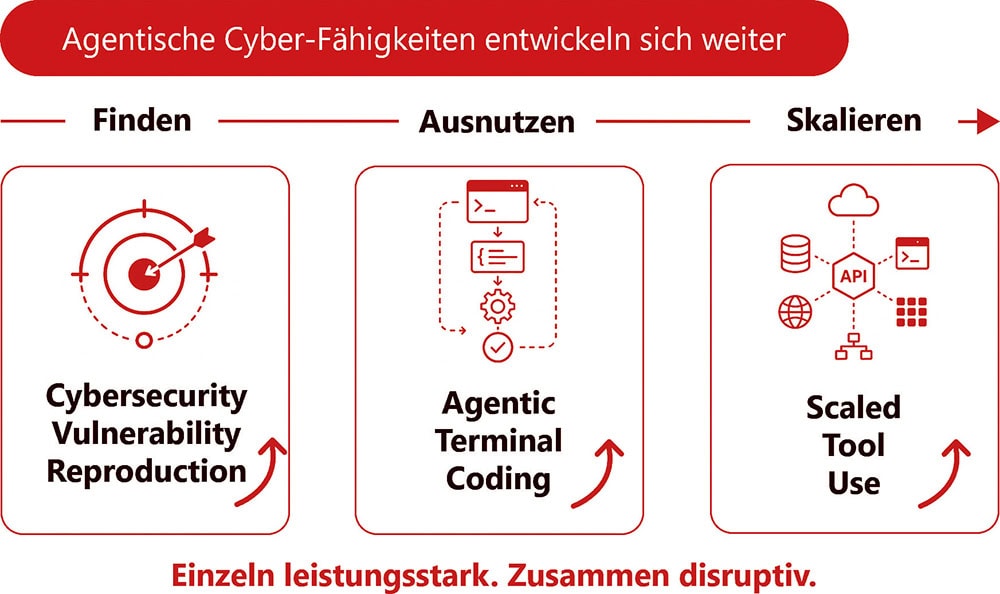
La IA ya no es solo una herramienta que ayuda a los responsables de seguridad. Se está convirtiendo cada vez más en una capacidad cibernética independiente. En este contexto, «capacidad cibernética» no se refiere a un único modelo o a una única aplicación. Se refiere a la interacción de capacidades de los agentes: detectar vulnerabilidades, analizar código, deducir la lógica de los exploits, validar vías de ataque, utilizar herramientas y escalar estas actividades a través de amplios entornos de sistemas. Es precisamente esta combinación la que está transformando de forma radical la dinámica del panorama de la seguridad digital.
Muchas empresas aún no están preparadas para esta evolución. Mientras que en los consejos de administración se sigue debatiendo sobre proyectos piloto de IA, pruebas de concepto y mejoras puntuales en la eficiencia, los fundamentos de la capacidad de defensa digital ya están cambiando. La IA ya no se limita a respaldar los procesos de seguridad existentes, sino que se está convirtiendo en un factor operativo en las operaciones cibernéticas.
Las capacidades de la IA se refuerzan
Lo fundamental no es el modelo en sí, sino la combinación de varias capacidades que se potencian mutuamente. Los sistemas de IA son cada vez más capaces de integrar tareas técnicas en procesos coherentes: desde el análisis y la validación hasta la aplicación escalable en entornos informáticos complejos. Esto modifica la velocidad, el alcance y la repetibilidad tanto de los ataques como de las defensas.
Esto reduce considerablemente el margen de tiempo entre el descubrimiento de una vulnerabilidad y su posible explotación. Las semanas se convierten en días, y los días, en horas. Para las empresas, ya no se trata solo de preguntarse: „¿Estamos seguros?“. La pregunta decisiva es más bien: „¿Podemos reaccionar con la suficiente rapidez cuando es la IA la que determina la velocidad del ataque?“.“
Esta evolución está cambiando radicalmente la lógica de la ciberseguridad. En el pasado, a menudo se trataba de introducir mejores herramientas, contratar a más expertos y optimizar los procesos existentes. Hoy en día, esa lógica ya no es suficiente. Cuando los ataques y la defensa se preparan, se priorizan y, en parte, se automatizan a la velocidad de las máquinas, los ciclos clásicos de planificación y toma de decisiones pueden convertirse en una desventaja estructural.
Quien siga apostando por la revisión manual, la priorización secuencial de los tickets y las largas cadenas de escalado, perderá tiempo precisamente allí donde la rapidez se convierte en un recurso decisivo para la seguridad.
Nuevas dependencias estratégicas
A esto se suma una nueva forma de dependencia estratégica. Quien basa su capacidad de defensa en unos pocos modelos o proveedores, vincula su propia defensa a factores que escapan a su control: el acceso a los modelos, las condiciones de uso, las decisiones geopolíticas, los controles de exportación y las estrategias de los proveedores. Si se restringe el acceso a modelos fundamentales, disminuye de inmediato la capacidad de analizar puntos débiles, simular ataques o evaluar incidentes con rapidez. Este riesgo no puede compensarse únicamente con mayores presupuestos de seguridad.
Las últimas semanas lo demuestran: esta evolución ya no es cosa de un futuro lejano. Los proveedores están lanzando al mercado modelos «Frontier» con capacidades cibernéticas, como el GPT-5.5-Cyber, dirigidos específicamente a defensores verificados. Microsoft presenta MDASH, una solución en la que varios agentes de IA especializados colaboran para detectar y validar de forma automatizada vulnerabilidades en grandes bases de código, así como para demostrar su explotabilidad. Al mismo tiempo, los Estados responden a estas nuevas capacidades de IA relevantes para la ciberseguridad con controles de exportación. La cuestión clave es la siguiente: la capacidad de utilizar de forma selectiva potentes modelos «Frontier» y de integrarlos en los procesos de seguridad existentes se convierte en sí misma en una capacidad cibernética crítica. De este modo, la dependencia del acceso a los modelos, las estrategias de los proveedores y el marco normativo se convierte en un factor de riesgo estratégico para las empresas.
Ahí es precisamente donde reside la verdadera tarea de la gestión. En la era de la IA agente, la ciberseguridad no solo se vuelve más técnica, sino también más estratégica. No se trata de implantar la IA indiscriminadamente en todas partes. Las empresas deben desarrollar su capacidad de defensa de tal manera que puedan seguir actuando con eficacia incluso ante nuevas dependencias, mayores velocidades y un volumen creciente de datos.
Tres cambios fundamentales
Se necesitan tres cambios fundamentales:
En primer lugar, la defensa no debe depender de un único modelo: las empresas necesitan arquitecturas de seguridad independientes del modelo, estrategias multiproveedor y opciones de respaldo claras. Si mañana una empresa perdiera el acceso a un modelo líder, no debería perder al mismo tiempo la capacidad de analizar vulnerabilidades, simular ataques o evaluar incidentes.
La resiliencia no se consigue con el mejor modelo individual, sino con un ecosistema resistente. Es fundamental que las empresas puedan combinar diferentes modelos, proveedores y herramientas de seguridad de tal manera que los procesos de defensa clave sigan siendo operativos incluso cuando la disponibilidad de determinadas capacidades de IA sea limitada.
En segundo lugar, los procesos de respuesta deben adaptarse a la velocidad de la IA: muchas organizaciones de seguridad siguen estando diseñadas hoy en día para la velocidad de procesamiento de las personas. Eso no será suficiente. Las empresas deben comprender en qué puntos sus procesos de respuesta son demasiado lentos, qué decisiones pueden prepararse de forma automatizada y en qué casos sigue siendo imprescindible la aprobación humana.
Una evaluación de la preparación para la respuesta ante incidentes de IA (AI Response Readiness Assessment) puede poner de manifiesto precisamente estas carencias. Muestra dónde los traspasos manuales, las responsabilidades poco claras, la información fragmentada o los largos procesos de aprobación ralentizan la capacidad de respuesta. A continuación, una hoja de ruta para la automatización de la respuesta traduce estos hallazgos en medidas concretas: desde la agregación automatizada de resultados, pasando por la priorización basada en el riesgo, hasta plantillas de decisión preparadas para incidentes de seguridad críticos.
En tercer lugar, las empresas deben comprender su exposición en todo el ecosistema: la superficie de ataque relevante no se limita a los límites de la propia empresa. A menudo, los proveedores, los componentes de terceros, los servicios en la nube, los sistemas heredados y las interfaces externas son los verdaderos puntos débiles del sistema. Cuando los agentes de IA detectan estas interrelaciones más rápido que la propia organización, se produce un peligroso desequilibrio.
Un mapa de exposición empresarial (Enterprise Exposure Map) y un marco de gobernanza de la seguridad de la IA aportan transparencia, permiten establecer prioridades y facilitan el control. Ayudan a las empresas a comprender qué sistemas, dependencias e interfaces son especialmente críticos, cómo se puede utilizar la IA en los procesos de seguridad y qué gobernanza es necesaria para gestionar los riesgos en todo el ecosistema digital.
Más que una herramienta más
La buena noticia es que la inteligencia artificial puede inclinar la balanza a favor de la defensa, aunque solo para aquellas empresas que establezcan ahora las condiciones necesarias. Quien considere la IA simplemente como una herramienta más dentro del conjunto de medidas de seguridad se queda corto. Lo decisivo no es la introducción de funciones concretas, sino la transformación de la capacidad de defensa: alejarse de la reacción manual para pasar a una priorización inteligente, una preparación automatizada y una resiliencia estratégica frente a las dependencias de modelos y proveedores. No se trata de actuar por actuar, sino de tener capacidad de acción. Las empresas deben comprender ahora de qué modelos y proveedores depende su defensa, en qué puntos sus procesos de reacción son demasiado lentos y en qué aspectos carecen de transparencia sobre su propia exposición.
Quien responda a estas preguntas con antelación podrá no solo evaluar la inteligencia artificial agentiva como un riesgo, sino también utilizarla de forma específica para reforzar su propia capacidad de defensa. Por lo tanto, el reto principal de los próximos años no será solo si las empresas utilizan la IA en materia de ciberseguridad. Lo decisivo será si organizan sus defensas de tal manera que puedan hacer frente a la velocidad, la escala y la dependencia de una realidad cibernética marcada por la IA.
Al directorio de socios:
 DE
 EN
 ES
 FR